Kritisk PHP-sårbarhet (CVE-2026-109618 & CVE-2026-109619): hitta drabbade servrar med vScope
Två kritiska sårbarheter i PHP gör det möjligt att köra kod på en server utan inloggning. Så hittar du PHP-installationer i din Windows- och Linux-miljö. vScope använder inte PHP och påverkas inte.
 Anton Berghult •
Vill du ha kortversionen? Se vår sida Kritisk PHP-sårbarhet: hitta drabbade servrar med vScope.
Vad har hänt?
Den 21 oktober 2026 släppte PHP rättningar för två kritiska sårbarheter, CVE-2026-109618 och CVE-2026-109619. Båda har betyget CVSS 9.2 och kan låta en obehörig angripare köra kod på en server som kör PHP. Detaljerna blev kända innan många hunnit uppdatera, och attacker har rapporterats.
- Rättade versioner: PHP 8.5.12, 8.4.27, 8.3.36 och 8.2.35. Äldre grenar är också påverkade och beror på leverantörens paketering.
- Vem är utsatt: Alla PHP-miljöer som hanterar webbförfrågningar, till exempel Apache med
mod_php, PHP-FPM, php-cgi, FrankenPHP och LiteSpeed. - Åtgärden: Uppdatera PHP (eller leverantörens paket eller containerimage) och starta om webbprocesserna.
PHP finns i betydligt fler system än hemsidor: webbutiker, kundportaler, intranät, ärendesystem och många kommersiella applikationer levereras med egen PHP.
Den verkliga utmaningen: veta var PHP körs
Att patcha är det enkla. Det svåra är att svara på “var kör vi PHP, och vilken version?” på servrar som sattes upp för flera år sedan, av olika team, med programvara som har sin egen tolk inbyggd.
Det är precis det en uppdaterad inventering av programvara och paket är till för.
Så hjälper vScope
1. Inventering av programvara och paket
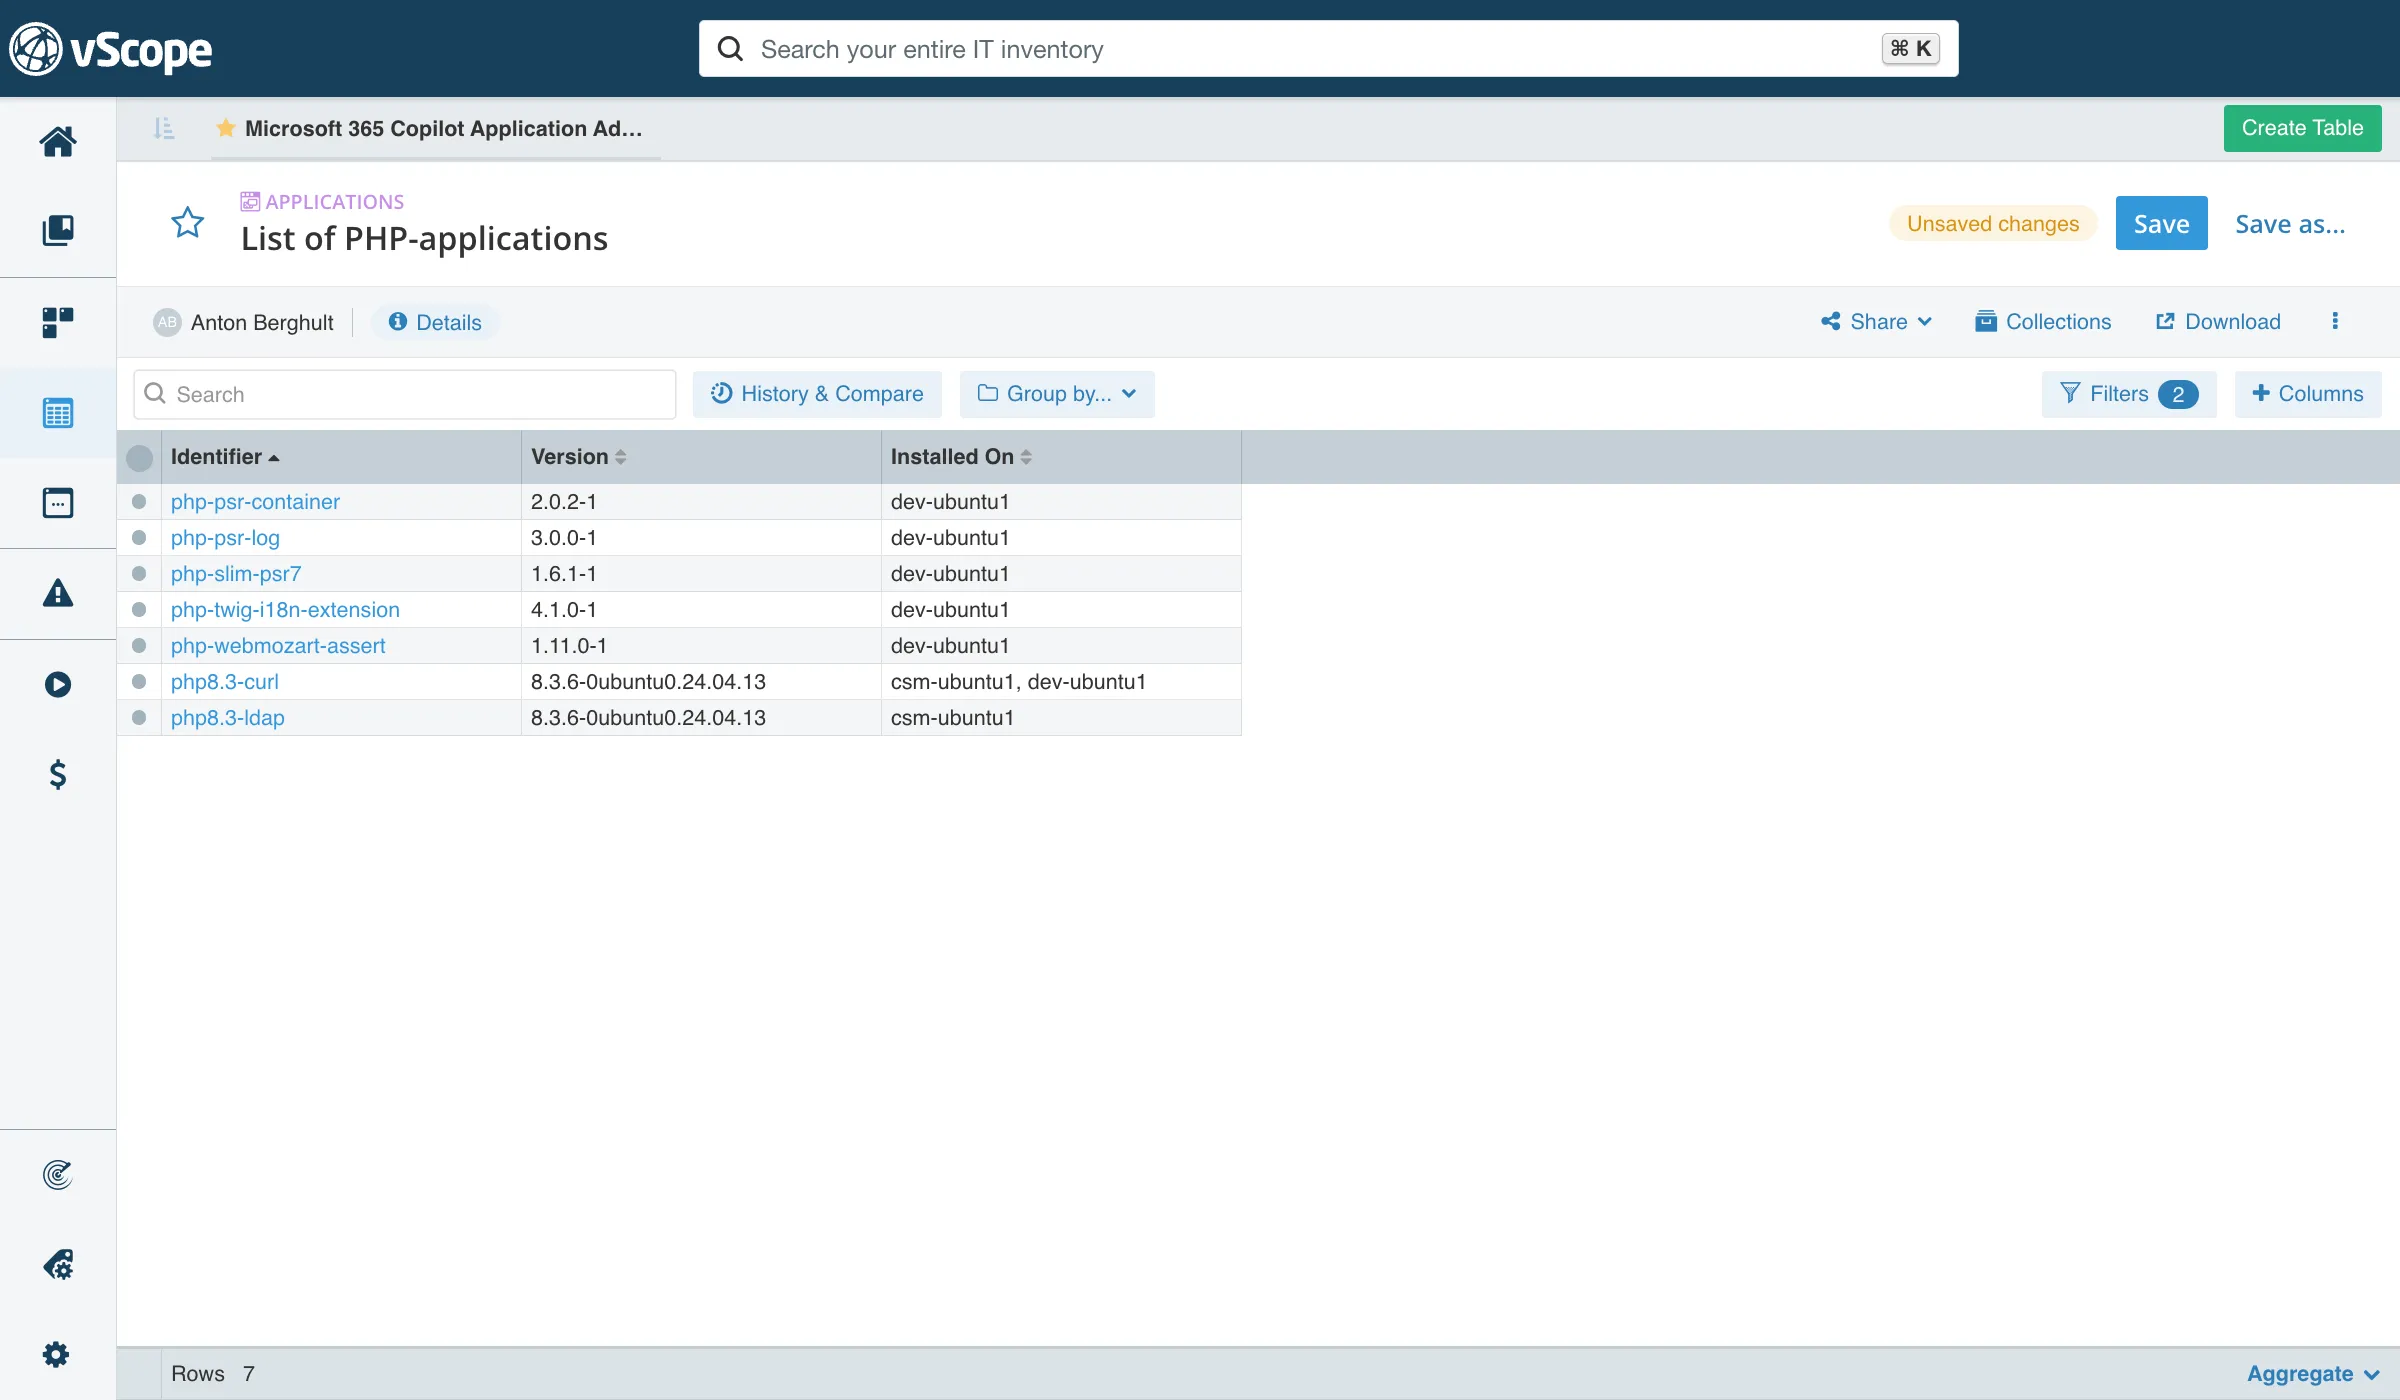
vScope samlar in installerad programvara och installerade paket från dina servrar. Sök efter PHP i inventeringen och du får en lista över de upptäckta servrarna som har det, vilken version de kör och varifrån den kommer. Sortera på version för att se vilka servrar som ligger under de rättade versionerna och behöver åtgärdas först.
Så hittar du PHP:
- Skapa en tabell över assettypen
Applicationsoch sök efterphp, eller efter programvaror du vet använder PHP. - Använd kolumnen
Installed Onför att lista ändpunkterna som kör applikationen. - Lägg till
php, eller ett applikationsnamn, som filter för att avgränsa listan. - Du kan också använda assettypen
Processesför att se PHP-processer som körs.
Linux-distributioner backportar ofta rättningar utan att ändra versionsnumret, så kontrollera leverantörens besked innan du avgör att en server är sårbar.
2. Färdiga rapporter och insikter
Du behöver inte bygga sökningarna själv. vScope levereras med färdiga rapporter och insikter som hjälper dig med de här stegen, till exempel:
PHP installations: var PHP är installerat i din miljö.Potential vulnerable applications using PHP: applikationer som kör PHP och som kan innehålla kända säkerhetsbrister.Vulnerable PHP versions discovered: PHP-versioner i din miljö som är kända för att vara sårbara.
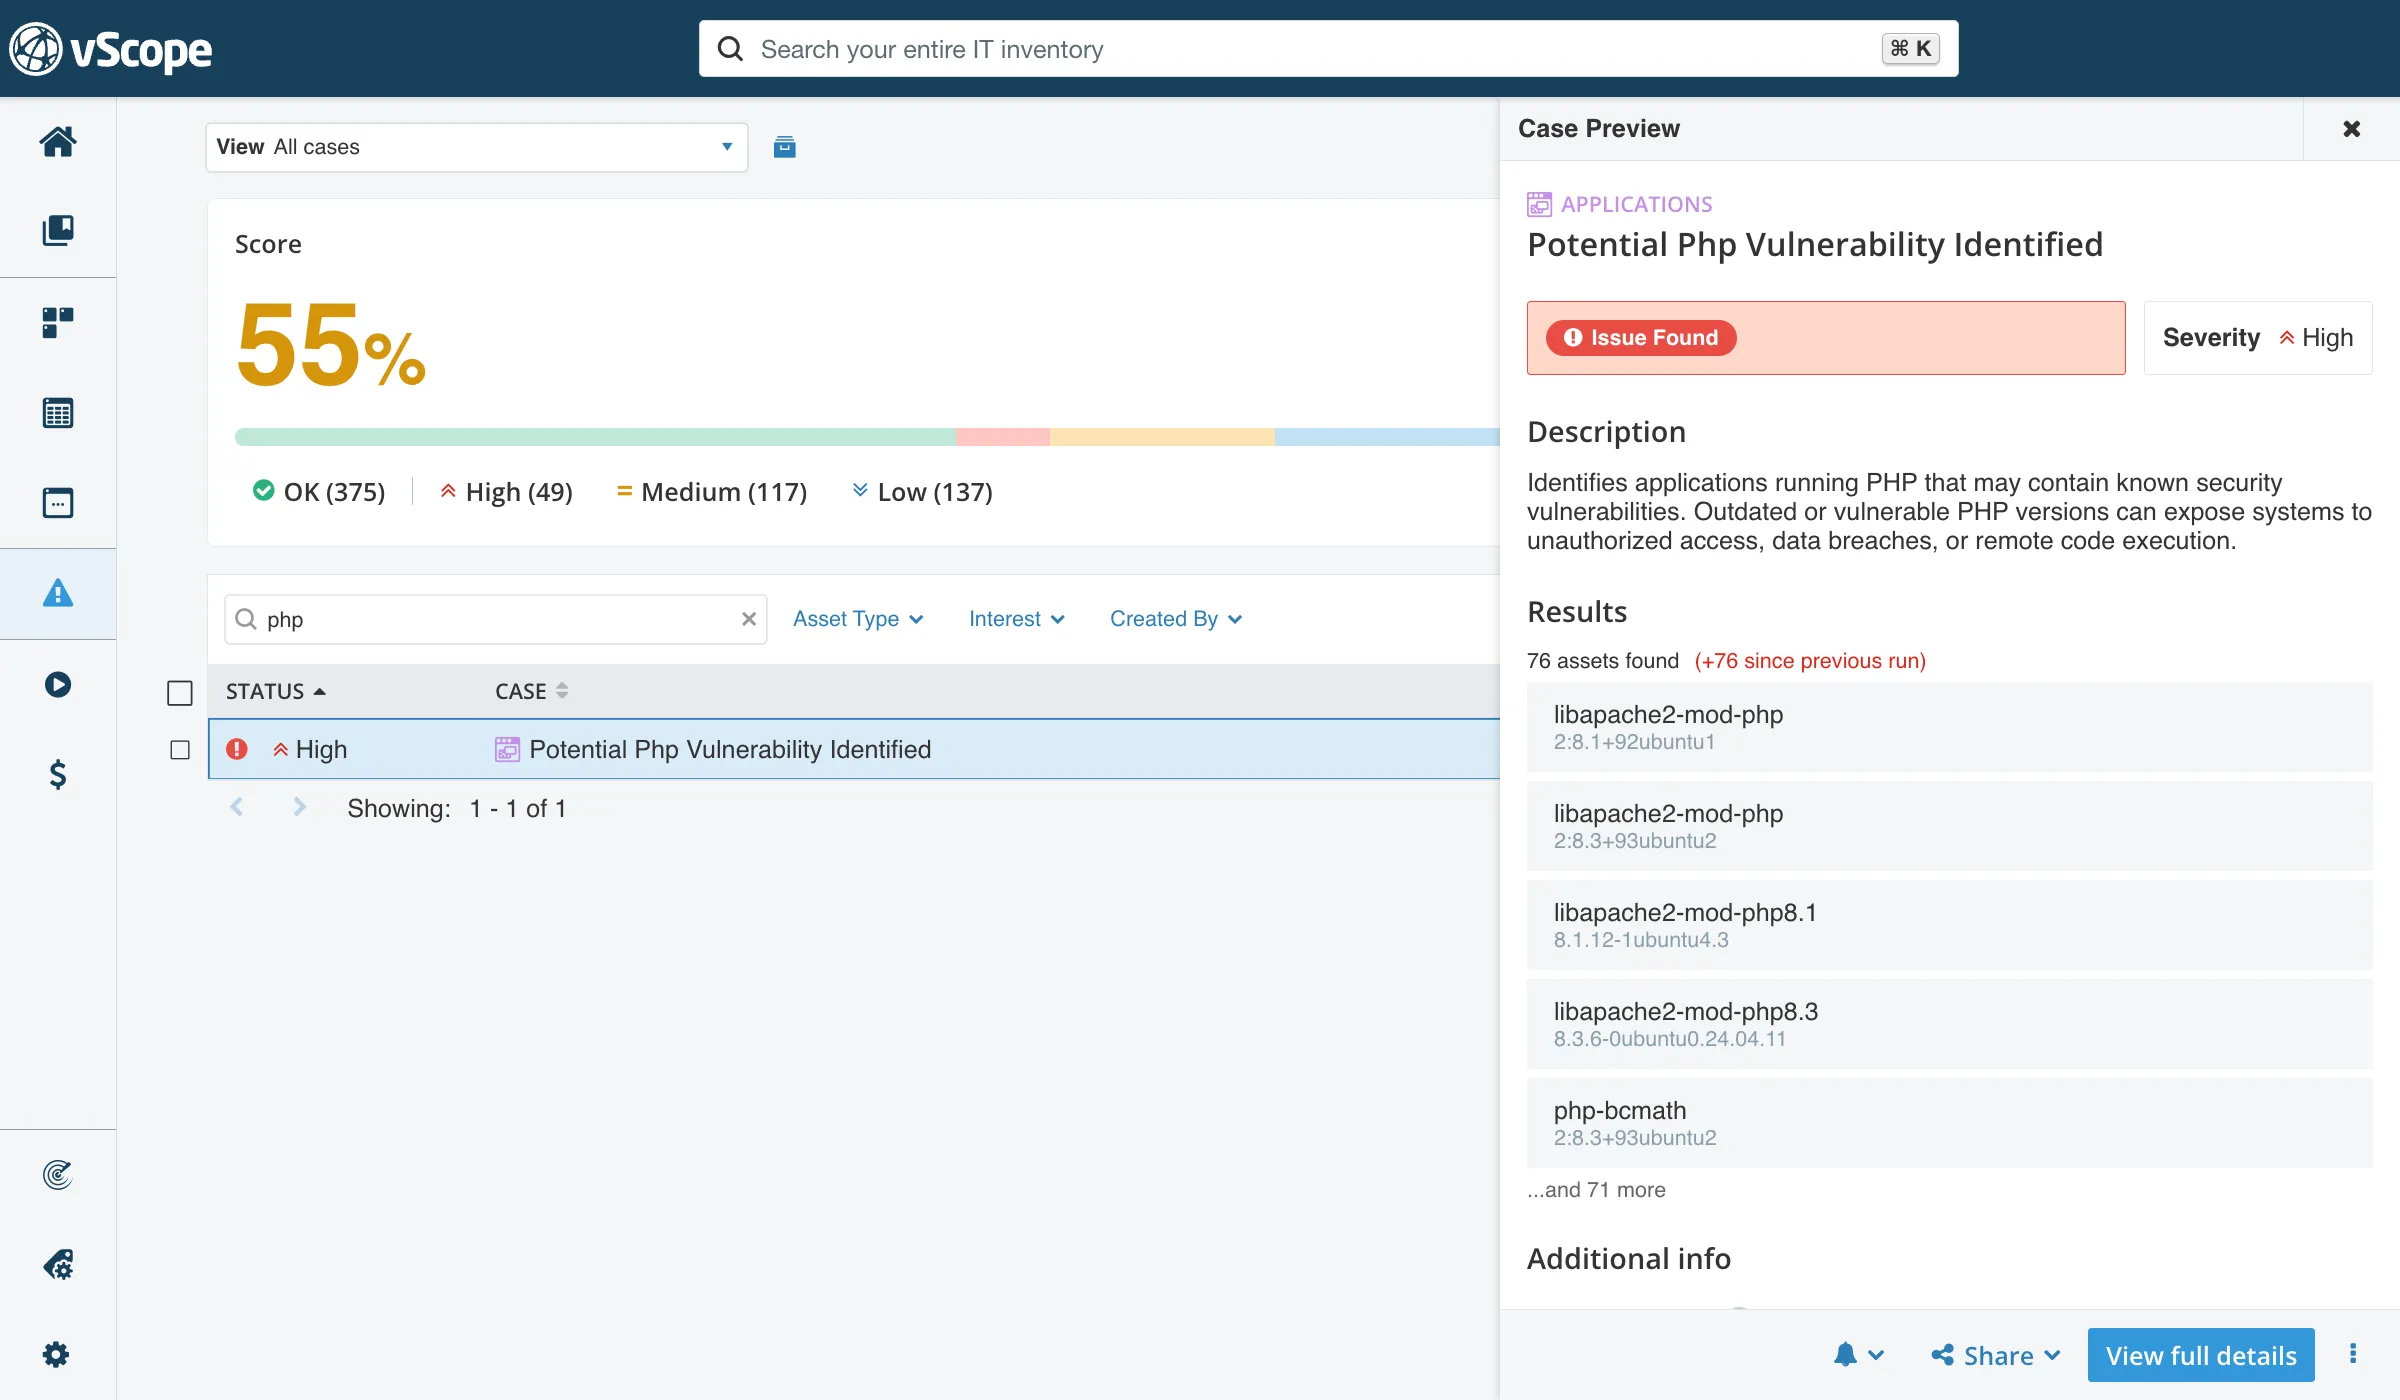
Läs mer om Rapporter & Insikter.
3. Se vilka tjänster som påverkas
I vScope är servrar kopplade till de applikationer de kör och de IT-tjänster de levererar. Hitta servrarna som kör PHP och följ relationerna för att se vilka tjänster som är beroende av dem. Då kan du patcha de internetexponerade tjänsterna först, och ta servrar som ingen tjänst är beroende av senare.
Läs mer om Relationer.
4. Windows och Linux i samma vy
vScope skannar både Windows- och Linux-miljöer. Windows-applikationer och Linux-paket hamnar i samma asset repository, så du behöver inte en rutin för IIS-servrar och en annan för Apache- och Nginx-servrar.
5. Datan finns redan i vScope
vScope är ett självuppdaterande asset-bibliotek, alltid tillgängligt för alla som behöver informationen. Kör du redan vScope kan du börja söka i din inventering direkt.
6. Följ upp tills det är åtgärdat
vScope sparar historik över förändringar. Kör en ny inventering efter patchning och sök igen för att bekräfta att servrarna har gått till en rättad version, och använd resultatet som underlag till säkerhetsteam, revisorer eller ledning.
Påverkas vScope?
Nej. vScope använder inte PHP på något sätt, så CVE-2026-109618 och CVE-2026-109619 påverkar inte vScope.
Dessutom körs vScope on-prem, i din egen miljö. Det är ingen hostad tjänst, och det skyddas av samma säkerhetsrutiner som resten av din infrastruktur: din nätverkssegmentering, din åtkomstkontroll och dina patchrutiner. Din inventeringsdata stannar hos dig.
Gör så här nu
- Sök i din inventering efter PHP och lista servrar per version.
- Prioritera internetexponerade servrar, och allt som kör
mod_php. - Patcha eller byt ut till en rättad version. Kontrollera applikationsleverantörens besked, eftersom vissa applikationer har egen PHP inbyggd. Bygg om containerimages och starta om alla webbprocesser.
- Går det inte att patcha direkt: begränsa publik åtkomst till applikationen och sätt gränser för storleken på förfrågningar i er reverse proxy eller WAF.
- Kör en ny inventering och verifiera i vScope att ingen upptäckt server ligger kvar på en sårbar version.
Det här täcker vScope inte
vScope visar det som går att upptäcka. Ingen inventering täcker allt, så ha de här luckorna i åtanke när du söker efter PHP:
- Oupptäckta plattformar och assets: servrar, containers (Docker, Kubernetes) och andra plattformar som inventeringen inte är uppsatt för, samt skugg-IT utanför räckvidd, till exempel SaaS och externa moln.
- Assets som vScope inte kan logga in på: inventeringen är beroende av inloggningsuppgifter. Där åtkomst saknas eller är otillräcklig saknas också data.
- PHP i egenutvecklad kod: PHP som är inbäddat i egenutvecklad programvara, eller paketerat så att det inte registreras som ett installerat paket, kanske inte dyker upp i en sökning på programvara.
Använd vScope för att täcka det du känner till, och se luckor som en anledning att utöka inventeringen.
Har du inte vScope ännu?
vScope är agentlöst och installeras och konfigureras snabbt i din miljö. Boka en demo så visar vi hur du tar reda på vad som körs, innan nästa sårbarhet gör det akut.
Läs mer om vScope
- Asset Discovery: agentlös inventering av servrar, programvara och paket i Windows och Linux.
- Governance: ge assets ägare, sammanhang och dokumentation.
- Compliance: löpande kontroller och underlag för säkerhet och revision.
Källor
Fler inlägg
Nytt i vScope: Följ upp Microsoft 365 Copilot-användningen i er organisation
Få insikt i exakt hur Copilot används i din organisation, vem som använder det och var. vScope har nu utökats med mer färdiga rapporter om Copilot-adoption, licensutnyttjande och användningsmönster. Direkt synligt, och enkelt att dela.
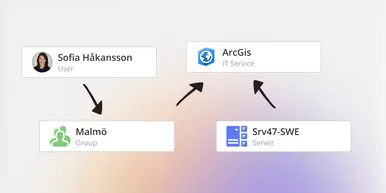
Se hur din IT-miljö hänger ihop – med nätverkskartan i vScope
vScope kartlägger redan hur hela din IT-miljö hänger ihop. Nu kan du enklare utforska dessa relationer. Nätverkskartan är en ny vy i Properties och Governance som ger dig visuell överblick över relationer mellan assets – automatiskt uppdaterad, utan manuell hantering.
Nytt i vScope: DigiCert-integration för certifikatinventering
Nu kan du inventera certifikat från DigiCert, direkt till vScope. Det ger dig den prefekta överblick för att hålla koll på SSL/TLS-certifikat in din miljö. Sätt upp proaktiva larm, berika dokumentationen med taggar från DigiCert, eller koppla certifikat till er tjänstedokumentation för ökad detaljkännedom.
Nytt i vScope: Hitta AI-programvara i er IT-miljö
AI-verktyg som ChatGPT, Claude och Microsoft 365 Copilot sprids snabbt i organisationer – ofta utan att IT har full koll. I den senaste uppdateringen av vScope får du färdiga tabeller för att direkt se vilka maskiner och användare som har AI-programvara installerad eller licensierad.
Nytt i vScope: Koppla ditt assetregister till Power BI
vScope kan nu dela sina uppdaterade IT-insikter direkt till Power BI. Koppla samman assetregistret med era dashboards för att skapa gemensamma beslutsunderlag för IT, ekonomi och ledning. I denna artikel går vi igenom fördelarna med att använda vScope som datakälla till Power BI
Ny prislista för enklare kontroll av Microsoft 365-kostnader
Med vår nya prislista för Microsoft 365 blir det enklare att förstå, följa upp och optimera licenskostnaderna. Prislistan appliceras automatiskt på ert assetregister när vScope är kopplat till er Microsoft 365-miljö.
Fler säkerhetsfunktioner i vScope: Stöd för SAML SSO och Kerberos
I den senaste uppdateringen av vScope introducerar vi stöd för SAML 2.0-baserad Single Sign-On (SSO) samt Kerberos-autentisering. Dessa nyheter är ett viktigt steg för att ge dig fler valmöjligheter att stärka säkerheten i din inventering och åtkomst till ditt assetregister. I det här inlägget går jag igenom nyheterna och hur du kommer igång att använda dem.
Nytt i vScope: Stöd för Azure App Assignments
Med stöd för Azure App Assignments får du full kontroll över apptilldelningar i Microsoft Intune. vScopes assetregister ger dig snabb överblick, tydliga rapporter och larm vid förändringar – för bättre helhetsbild, starkare säkerhet och enklare efterlevnad.
Håll koll på dina Microsoft 365-användarkonton
Nu blir det enklare att hålla koll på dina användare i Microsoft 365. Med våra nya tabeller och rapporter i vScope får du nu enklare en färdig översikt över konton, behörigheter, och licenser direkt - utan krångel med manuell insamling av data.