Säkerhetsvarning · 22 oktober 2026
Kritisk PHP-sårbarhet. Vet du var PHP körs?
Två kritiska sårbarheter i PHP kan låta en obehörig köra kod på dina servrar utan inloggning. Första steget är att veta vilka servrar som kör PHP, och vilken version.
vScope påverkas inte
vScope använder inte PHP på något sätt. Dessutom körs vScope on-prem i din egen miljö och skyddas av dina egna säkerhetsrutiner.
CVE-2026-109618 · CVE-2026-109619 · CVSS 9.2
Vad har hänt?
Två kritiska sårbarheter
CVE-2026-109618 och CVE-2026-109619 kan ge obehöriga möjlighet att köra kod på distans. Båda har betyget CVSS 9.2, och attacker har rapporterats.
Rättningar finns
PHP 8.5.12, 8.4.27, 8.3.36 och 8.2.35 släpptes den 21 oktober 2026. Äldre grenar beror på leverantörens paketering.
Mer än hemsidor
Alla PHP-miljöer som hanterar webbförfrågningar är utsatta: Apache med mod_php, PHP-FPM, php-cgi, FrankenPHP och LiteSpeed. Många kommersiella applikationer har egen PHP inbyggd.
Källor
Så hjälper vScope
Att patcha är det enkla. Att veta var man ska patcha är det svåra. Det är precis det en uppdaterad inventering av programvara och paket är till för.
1
Inventering av programvara och paket
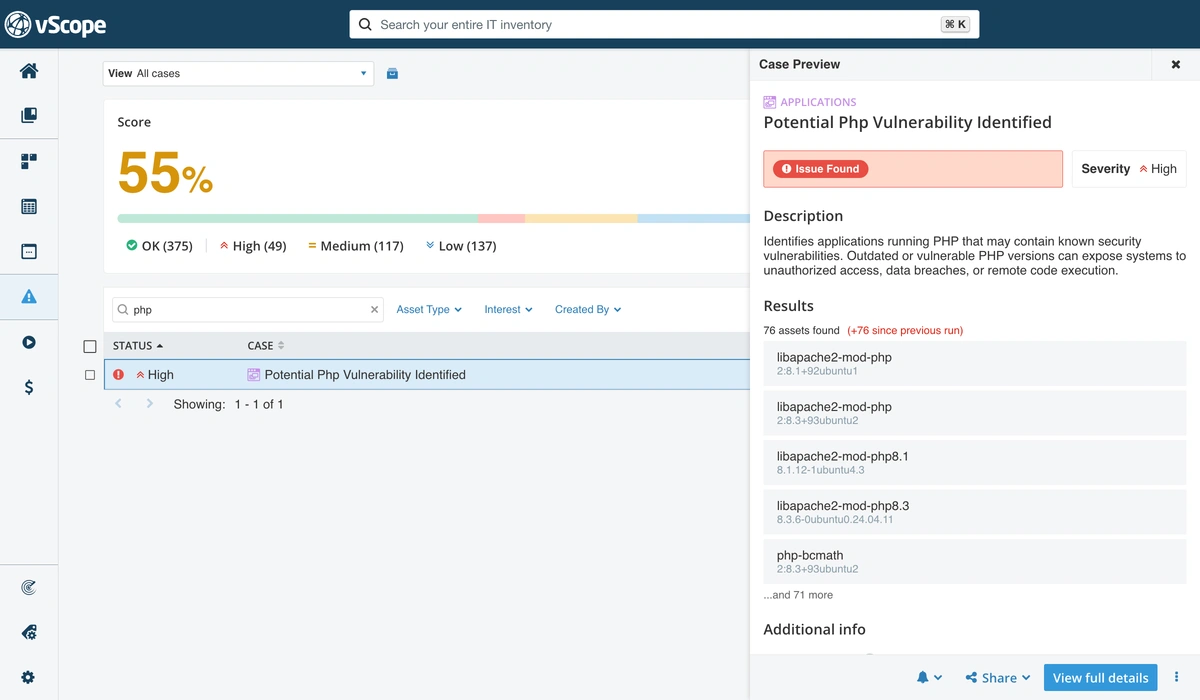
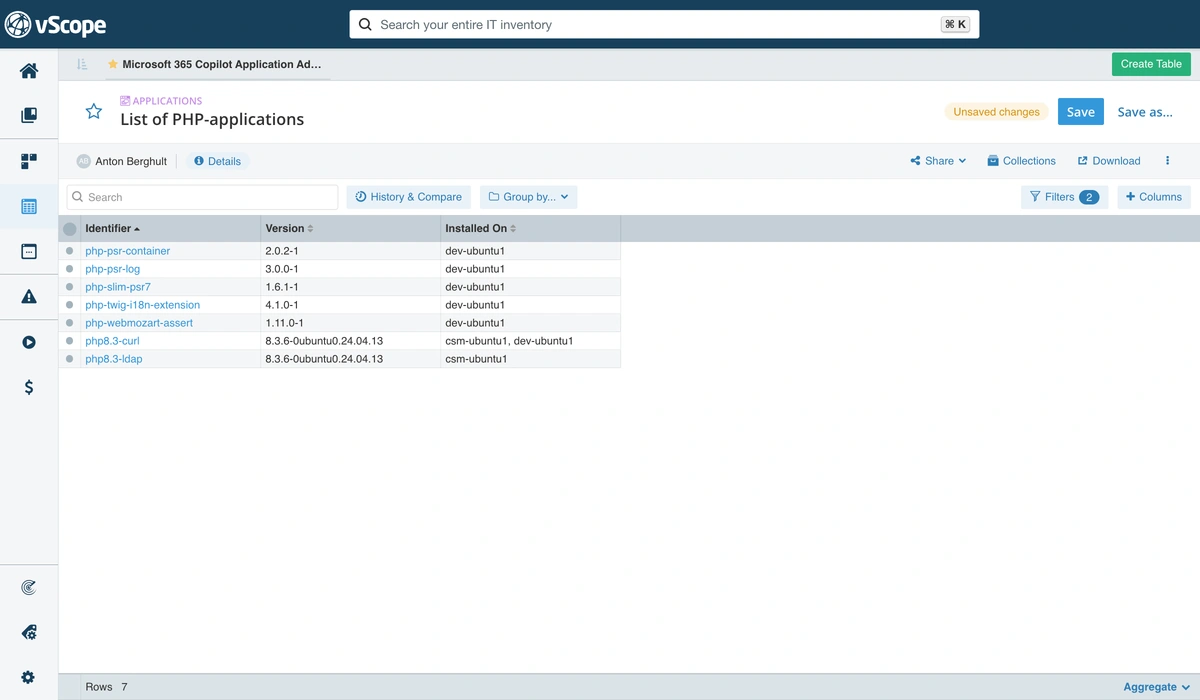
Sök efter PHP i inventeringen och se de upptäckta servrarna som har det, vilken version de kör och varifrån den kommer. Sortera på version för att åtgärda de äldsta först.
2
Färdiga rapporter och insikter
vScope levereras med färdiga rapporter och insikter för PHP, så du slipper bygga sökningarna själv.
3
Se vilka tjänster som påverkas
Servrar är kopplade till de applikationer de kör och de IT-tjänster de levererar. Följ relationerna och patcha de internetexponerade tjänsterna först.
4
Windows och Linux i samma vy
vScope skannar både Windows- och Linux-miljöer. Windows-applikationer och Linux-paket hamnar i samma asset repository, med en och samma rutin.
5
Datan finns redan
vScope är ett självuppdaterande asset-bibliotek, alltid tillgängligt för alla som behöver informationen. Kör du vScope kan du börja söka direkt.
6
Följ upp tills det är åtgärdat
vScope sparar historik över förändringar. Kör en ny inventering efter patchning och sök igen för att bekräfta att servrarna gått till en rättad version, och spara det som underlag.
Hitta PHP i vScope
- 1
Skapa en tabell över assettypen
Applicationsoch sök efterphp, eller efter programvaror du vet använder PHP. - 2
Använd kolumnen
Installed Onför att lista ändpunkterna som kör applikationen. - 3
Lägg till
php, eller ett applikationsnamn, som filter för att avgränsa listan. - 4
Du kan också använda assettypen
Processesför att se PHP-processer som körs.
Linux-distributioner backportar ofta rättningar utan att ändra versionsnumret, så kontrollera leverantörens besked innan du avgör att en server är sårbar.
Färdiga rapporter och insikter
Du behöver inte bygga sökningarna själv. vScope levereras med färdiga rapporter och insikter som hjälper dig med de här stegen, till exempel:
PHP installations
Var PHP är installerat i din miljö.
Potential vulnerable applications using PHP
Applikationer som kör PHP och som kan innehålla kända säkerhetsbrister.
Vulnerable PHP versions discovered
PHP-versioner i din miljö som är kända för att vara sårbara.
Patcha det viktigaste först
I vScope är servrar kopplade till de applikationer de kör och de IT-tjänster de levererar. Hitta servrarna som kör PHP och följ relationerna för att se vilka tjänster som är beroende av dem. Patcha de internetexponerade först.
Levererar → WebbshopIT-tjänst · Internetexponerad
Levererar → IntranätIT-tjänst · Internt
- Se vilka IT-tjänster som är exponerade innan du börjar patcha.
- Hitta internetexponerade tjänster och prioritera deras servrar.
- Hitta servrar med PHP som ingen tjänst är beroende av, och ta dem senare eller avveckla dem.
Påverkas vScope?
Nej.
vScope använder inte PHP på något sätt, så CVE-2026-109618 och CVE-2026-109619 påverkar inte vScope. Dessutom körs vScope on-prem i din egen miljö. Det är ingen hostad tjänst, och det skyddas av dina egna säkerhetsrutiner: din nätverkssegmentering, din åtkomstkontroll och dina patchrutiner. Din inventeringsdata stannar hos dig.
Gör så här nu
- 1
Sök i din inventering efter PHP och lista servrar per version.
- 2
Prioritera internetexponerade servrar och allt som kör
mod_php. - 3
Patcha eller byt ut till en rättad version. Kontrollera applikationsleverantörens besked, eftersom vissa applikationer har egen PHP inbyggd. Bygg om containerimages och starta om alla webbprocesser.
- 4
Går det inte att patcha direkt: begränsa publik åtkomst och sätt gränser för förfrågningars storlek i er reverse proxy eller WAF.
- 5
Kör en ny inventering och verifiera i vScope att ingen upptäckt server ligger kvar på en sårbar version.
Det här täcker vScope inte
vScope visar det som går att upptäcka. Ingen inventering täcker allt, så ha de här luckorna i åtanke när du söker efter PHP:
Oupptäckta plattformar och assets
Servrar, containers (Docker, Kubernetes) och andra plattformar som inventeringen inte är uppsatt för, samt skugg-IT utanför räckvidd, till exempel SaaS och externa moln.
Assets som vScope inte kan logga in på
Inventeringen är beroende av inloggningsuppgifter. Där åtkomst saknas eller är otillräcklig saknas också data.
PHP i egenutvecklad kod
PHP som är inbäddat i egenutvecklad programvara, eller paketerat så att det inte registreras som ett installerat paket, kanske inte dyker upp i en sökning på programvara.
Använd vScope för att täcka det du känner till, och se luckor som en anledning att utöka inventeringen.
Läs mer om vScope
Vet vad som körs i din miljö, innan nästa sårbarhet
vScope är agentlöst och installeras och konfigureras snabbt i din miljö. Boka en demo så visar vi hur.