"– Det är enkelt att skapa rapporter för att underlätta samarbetet med olika delar av organisationen."
M. Rowland
Systemair
vScope upptäcker och kartlägger kontinuerligt alla enheter på ditt nätverk och din molnmiljö, och samlar dessa i ett och samma assetregister, on-prem i din miljö.
Många cyberattacker innefattar okända eller oövervakade enheter och/eller sårbarheter i kända enheter. Med ett enhetligt och kontinuerligt uppdaterat assetregister får du verktygen att löpande säkerställa att inga blinda punkter finns kvar i din IT-miljö.
Till skillnad från nischade säkerhetsverktyg, ger vScope dig möjligheten att förstå djuplodande detaljer om assets, samt dess verksamhetskontext, så som ägare, avdelning, plats och tjänst. Det gör det lättare att förstå dess betydelse för säkerheten på ditt företag.
Med allt samlat på ett ställe, kan flera roller, såsom IT-chef, tekniker, arkitekt och systemadministratörer stärka samarbeten, förenkla efterlevnad och effektivisera arbetet att garantera en säker driftmiljö.
"– Det är enkelt att skapa rapporter för att underlätta samarbetet med olika delar av organisationen."
M. Rowland
Systemair
"– Istället för att behöva kontakta outsourcingpartnern för varje uppdatering får vi nu informationen direkt i vScope!"
J. Hallenbom
Green Landscaping
Samla allt från servrar och klienter till SaaS-konton och molnassets i ett ständigt uppdaterat assetregister.
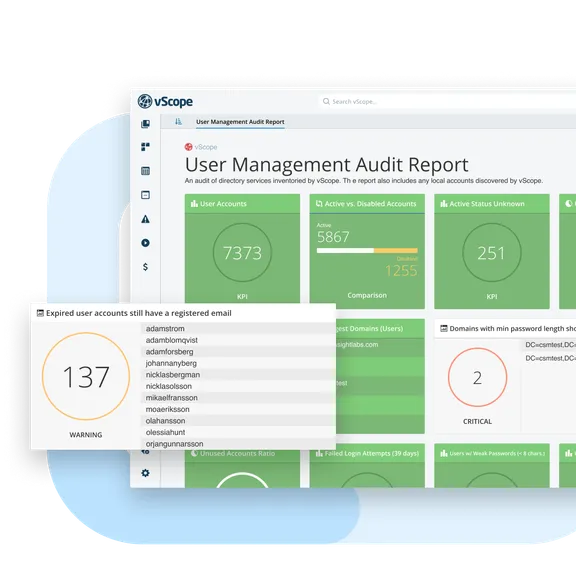
Koppla mjukvaruversioner, patchstatus och konfigurationer till ägare och verksamhetskontext. Identifiera shadow IT och sårbara system för mer effektiva åtgärder.
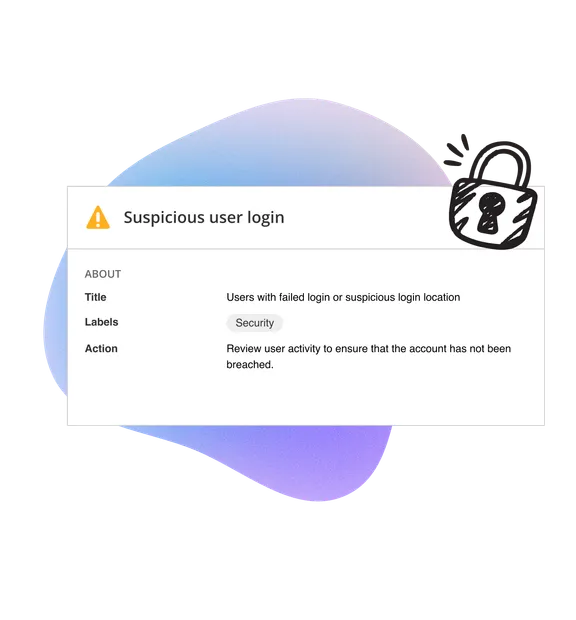
Underlätta efterlevnad av NIS2, ISO 27001, interna policys eller andra ramverk med ett alltid uppdaterat assetregister. Färdiga mallar hjälper dig att skapa revisionsrapporter och larm på minuter.
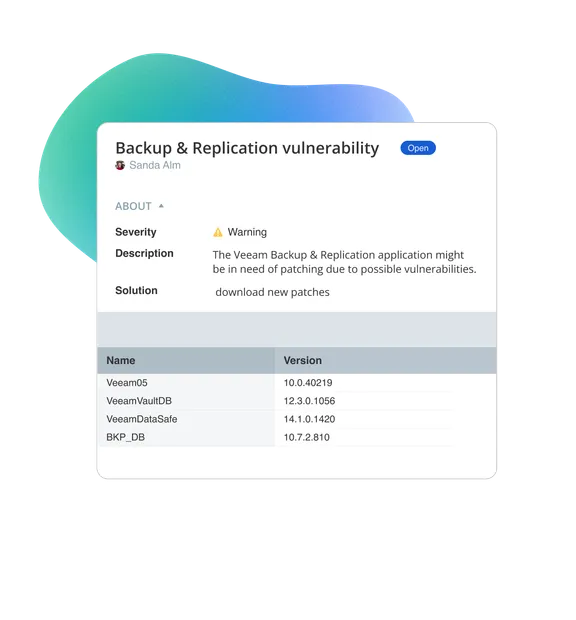
När något inträffar vet du direkt vilket system som berörs, var det finns och vem som ansvarar. vScope ger kontext som minskar nedtid och påskyndar åtgärder.
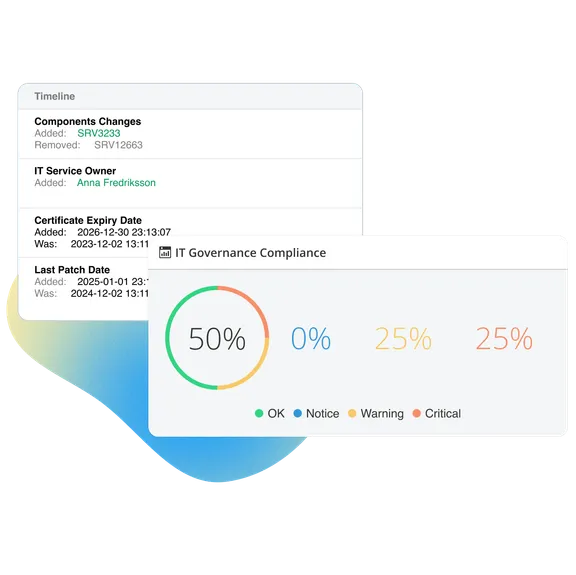
Full historik gör att revisioner och incidentutredningar kan hanteras på timmar istället för veckor.
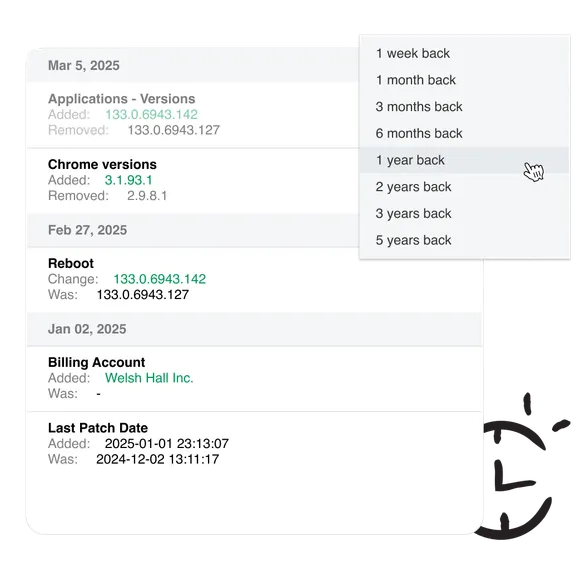
NIS2 ställer krav på att organisationer har kontroll över sina IT-tillgångar ("IT-assets"). vScope automatiserar discovery och rapportering om dessa ger dig fullständig visibilitet och den spårbarhet som krävs för att uppfylla NIS2 och ISO 27001.
Många attacker och intrång sker via okända eller oövervakade enheter. Med vScope elimineras "blind spots" i IT-miljön, vilket gör att ni kan förebygga incidenter och minska risker.
Ja. vScope identifierar även oregistrerade enheter genom nätverksscanning – så att ni kan lista och kontrollera shadow IT innan det blir ett säkerhetsproblem.
Upptäck en komplett checklista över de viktigaste värdena i ett IT-inventoryverktyg så att du kan känna dig trygg i ditt köpbeslut.
Boka en demo av vScope och se hur ni kan minska riskerna
En CMDB visar vad som finns i IT-miljön, hur allt hänger ihop och vad som påverkas av en förändring. Men begreppet betyder olika saker för olika organisationer.
Två kritiska sårbarheter i PHP gör det möjligt att köra kod på en server utan inloggning. Så hittar du PHP-installationer i din Windows- och Linux-miljö. vScope använder inte PHP och påverkas inte.
Den 7–8 oktober 2026 finns vScope på plats när itSMF Expo'26 samlar Sveriges ITSM-proffs på Stockholm View. Kom förbi vår monter för ett samtal om IT-visibilitet!